Bab 23
Pengguna dan Hak Akses
Tujuan. Mengelola pengguna tenant dan memberikan akses secukupnya.
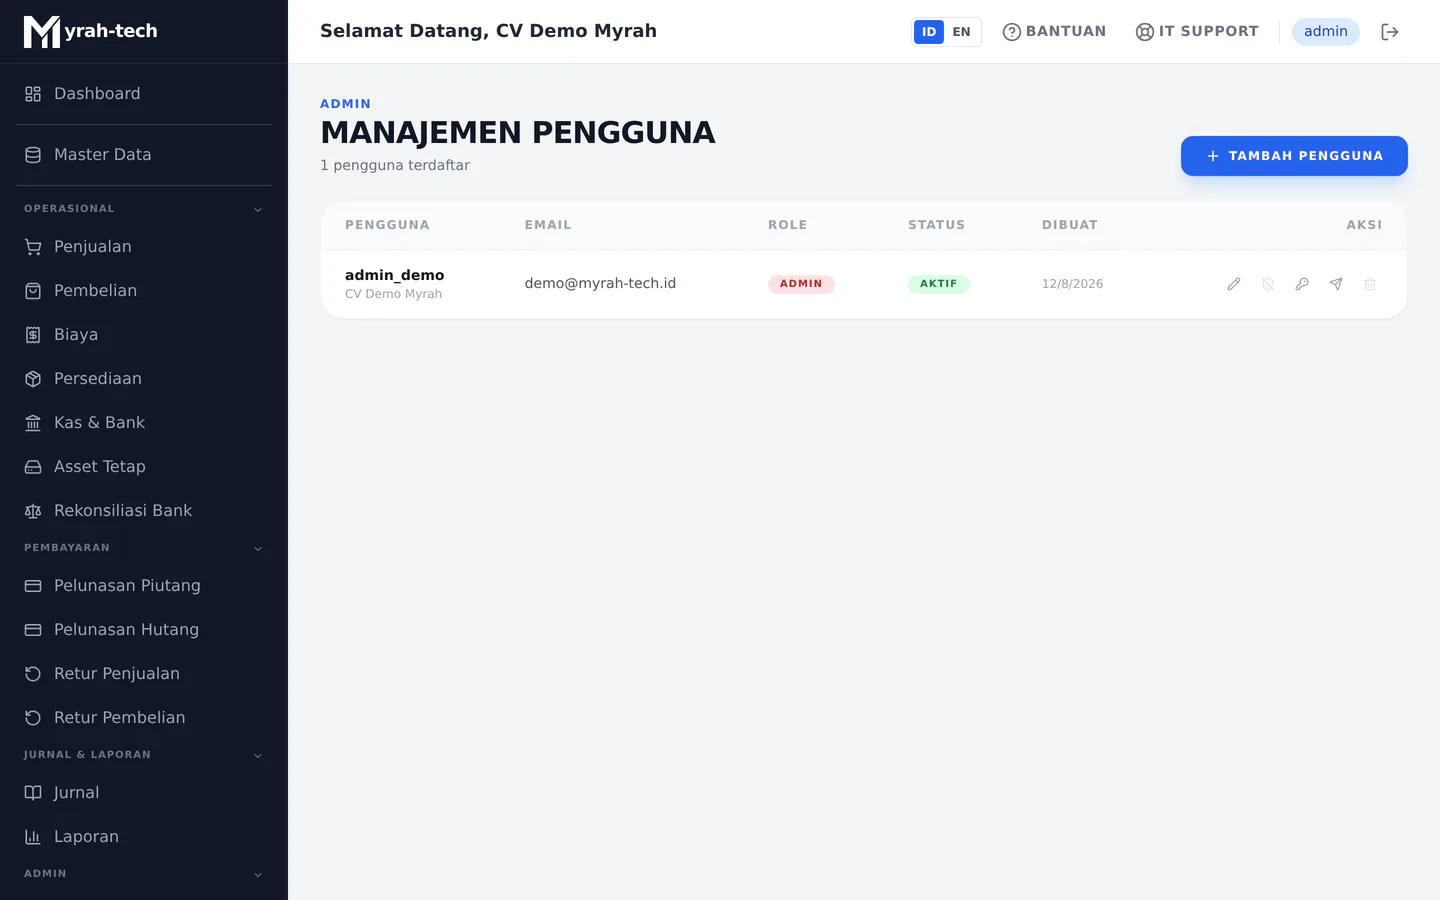
Langkah
- Admin membuka Manajemen User, tekan tambah pengguna, isi username, email, nama tampilan, dan peran.
- Berikan peran paling rendah yang masih memungkinkan pekerjaan pengguna. Uji dengan akun tersebut; jangan membagikan akun admin.
- Nonaktifkan pengguna yang sudah tidak bekerja. Periksa audit trail setelah perubahan.
Admin bertanggung jawab atas pengaturan perusahaan, COA dan mapping, pengguna, impor, posting atau void yang diizinkan peran, serta akses support. Hak aktual tetap mengikuti konfigurasi peran yang ditampilkan aplikasi; jangan menjanjikan akses yang tidak terlihat pada layar.
Pada rekonsiliasi bank, akses akun membatasi rekening koran dan transaksi buku yang dapat dilihat. Membuka kembali rekonsiliasi selesai hanya dapat dilakukan admin. Tombol di layar tidak menggantikan pemeriksaan izin di server; permintaan tetap ditolak bila pengguna tidak mempunyai akses yang diperlukan.
Cek hasil
Pengguna baru dapat login, hanya menu yang berwenang yang terlihat, dan pengguna nonaktif tidak dapat memulai sesi baru.
Kesalahan umum
Memberikan admin kepada semua orang, memakai email bersama, atau menghapus pengguna sehingga jejak audit tidak dapat dikaitkan dengan akun yang bertanggung jawab.